
Общество
Киберловушки: безопасники «КАМАЗа» назвали пять самых распространенных
Об основных схемах рассказывают в службе информационной безопасности «КАМАЗа»
Уловки мошенников заключаются не только в подозрительных сайтах, странных файлах во вложениях и звонках от фейковых банковских сотрудников. Порой злоумышленники маскируют их под обычную жизненную ситуацию. Об основных схемах рассказала служба информационной безопасности «КАМАЗа».
Проверьте сети
Мошенники, стремясь получить доступ к личным данным и завладеть чужими деньгами, чаще всего обращаются к пяти вариантам «ловушек».
1) Открытые Wi-Fi-сети. Злоумышленники создают точки доступа-«двойники» с названиями, похожими на настоящие, и без пароля. Имя сети может повторять название известного провайдера, магазина, спортзала, метро. Если человек подключается к ним, то злоумышленники перехватывают логины, пароли и платёжные данные. Заходить в банковские приложения и личные кабинеты через такую сеть чревато последствиями. 2) Опасный QR-код. Часто преступники размещают в общественных местах фальшивые QR-коды. При сканировании такая метка ведёт не на официальный сайт, а на фишинговый ресурс или поддельную страницу оплаты.
3) Находка с подвохом. Найденные на улице флешки и повербанки могут быть заражены вредоносными программами, которые крадут данные со смартфона или блокируют систему.
4) К Bluetooth — с осторожностью. У многих этот модуль активен постоянно, ведь устройства вроде фитнес-браслетов и наушников требуют его работы. При неосторожном обращении с Bluetooth злоумышленники могут получить доступ к контактам и сообщениям на устройстве.
5) «Плечевой сёрфинг». Злоумышленники подглядывают через плечо PINкоды и другую информацию на экране смартфона в транспорте, кафе и возле банкоматов. Избежать попадания в ловушки можно, если следовать рекомендациям.
Рекомендации безопасников приводит короративная газета «Вести КАМАЗа»:
Если нужно воспользоваться общественной сетью Wi-FI, уточните её название у персонала заведения, в котором находитесь. Не заходите через неё в банковские приложения и «Госуслуги».
При оплате с помощью QR-кода убедитесь, что он размещён владельцем заведения или сервиса. Сканируйте только тот код, который нанесён на постоянные таблички или выдан персоналом.
Не подключайте к своим устройствам найденные флешки и повербанки. Старайтесь отключать Bluetooth, когда он не нужен. Если же пользуетесь постоянно, следите за запросами на подключение.
Скрывайте экран смартфона от посторонних. Используйте блокировку экрана и устанавливайте сложные пароли.
Также по теме: «Это плечо друга»: профсоюз КАМАЗа подвел итоги к 55-летию
Следите за самым важным и интересным в Telegram-канале Татмедиа
Главное
-
Личные истории отцов из Челнов: «Спасибо, папа, что не женился»
«Папа может» — это не просто песня из детства, а жизненная правда. Есть отцы, которые не боятся остаться с ребёнком один на один, даже с годовалым. Потому что любят своих детей и считают это нормальным
-
«Это был вызов западной мировой архитектуре»: как Припять и Бразилиа повлияли на Челны
Бывшие руководители управления архитектуры города рассказали о несостоявшемся памятнике вождю революции в Челнах, коммерциализации индустрии и объяснили, причем тут Припять и столица Бразилии
-
Скачок напряжения: у жителей Челнов сгорела техника на сотни тысяч рублей
В 14 подъезде дома 6/01 произошел резкий скачок напряжения. Без электричества и частично без бытовой техники остались жители квартир с 409 по 440
-
Филолог НГПУ оценил финалистов «Слова года-2026»: «воздухан» или «иишка»
Главное слово года выберут в начале декабря
-
«Взялись – управляйте»: Магдеев соберет управляющие компании на разговор
Мэр Челнов оценит работу жилищников после жалоб населения
-
На металлолом или в музей: в Татарстане обсуждают судьбу легендарного «Североморца»
Минный тральщик хотят отправить в утиль
-
Первая скрипка Челнов: как Денис Саттаров променял Москву на родной оркестр
Музыкант рассказал, почему вернулся в родной город, как складывается музыкальная судьба его сына и возможно ли семейное трио Саттаровых
-
Школьникам Челнов выставили оценки за поведение: 2 процента «неудов»
В трех школах Набережных Челнов впервые выставили оценки за поведение в конце четверти
-
«Подождите, дайте срок»: челнинец взял миллион у слепой пенсионерки и не вернул
Долг в миллион рублей растворился в сроке давности, у 80-летней жительницы Набережных Челнов осталась лишь расписка
-
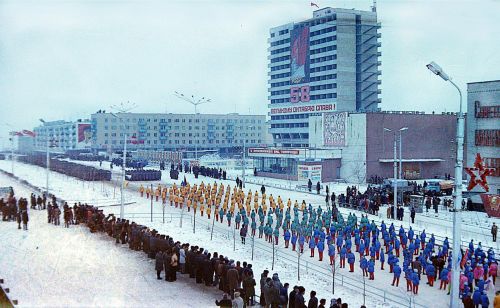
Шубы, гармонь и дым из трубы: как челнинцы встречали 7 Ноября
Сегодня День народного единства. И у некоторых челнинцев всплывают воспоминания о демонстрациях 7 Ноября. Как объяснить внукам, почему на них ходили
-
Превзошел ожидания: маршрут Казань — Челны стал одним из самых загруженных
Об итогах первого междугороднего сообщения между крупнейшими городами республики «Челнинским известиям» сообщил генеральный директор Флота РТ Роман Лизалин
-
«Мы рассчитывали на полное оправдание»: чем закончился суд над профессором КФУ
Следствие и суд над Анатолием Макаровым длились почти три года
-
Эксперты – о том, кто регулирует права школьников: «Дисциплина как армейская»
Как школьный устав регулирует жизнь учеников, и почему оспорить требования бывает непросто – в материале
-
Мнение юриста: «Жена одолжила подруге золотые серьги и колье. А та не возвращает»
На вопросы наших читателей отвечает юрист Людмила Головина из Набережных Челнов
-
Ноябрьские изменения: пенсии, «Честный знак» и выдворение иностранцев
«Челнинские известия» подготовили подборку наиболее важных нововведений, которые вступают в силу с ноября 2026 года
-
Коммунальщики Челнов показали «улов» из мусоропроводов: рога, тыква и матрас
В «Жилкомсервисе» Набережных Челнов рассказали, что скрывается в «недрах» мусоропровода. Содержимое порой удивляет даже бывалых слесарей и дворников
-
Волонтеры Челнов плетут сети и шьют подушки: «Не могут остаться дома»
Волонтеры Автозаводского района с начала специальной военной операции отправили на передовую, в госпитали, в детские дома и для мирного населения огромное количество жизненно важных вещей
Комментарии (0)